Her saldırı önce
DNS'e sorar.
NameDefence; DNS güvenlik duvarını, yetkili DNS ve DNSSEC'i, DHCP ve IPAM'ı, web ağ geçidini ve GSLB'yi tek bir ajanla kendi sunucularınızda çalıştırır. Her sorgu görülür, değerlendirilir ve kaydedilir. Loglarınız kurumdan çıkmaz.
- Tek ajan: DNS · DHCP · SWG · GSLB
- DoH · DoT · DoQ
- 5651 zaman damgalı arşiv
- 10.20.1.5isc.orgDNSKEY · 18 msDNSSEC ✓
- 10.20.9.12fresh-domain.exampleA · 41 msYeni alan · uyarı
- 10.20.5.61login-micros0ft.exampleA · 0,1 msOltalama · RPZ
- 10.20.3.8aGVsbG8gd29ybGQ.t.exampleTXT · 0,2 msTünel
- 10.20.7.42x7kq2v9lmzpw.exampleA · 0,2 msDGA
- 10.20.4.17portal.kurum.exampleA · 0,3 msİzin
Kurum içinde
Manager, Defender ve loglar sizin sunucularınızda. Buluta yalnızca alan adı bilgisi sorulur.
Tek ajan
DNS, DHCP, SWG, DLP ve GSLB aynı Defender ikilisinde. Linux amd64 ve arm64.
Açık standartlar
DNSSEC, RPZ, DoH/DoT/DoQ, AXFR/IXFR, TSIG, GSS-TSIG, TAXII 2.1, RFC 3161.
Kesintisiz hizmet
Manager aktif/pasif çalışır, Defender'lar sanal IP arkasında yükü paylaşır. Bir sunucu düşse de DNS cevap vermeye devam eder.
Tek bir DNS sorgusu, altı katmandan geçer.
İstemci bir ad sorduğu anda Defender kaynağı, istihbaratı, politikayı ve davranışı değerlendirir; cevabı doğrular ve olayı kaydeder. Hepsi milisaniyeler içinde, aynı süreçte.
- 01Kaynak
- 02İstihbarat
- 03Politika
- 04Davranış
- 05Çözümleme
- 06Kayıt
- 01 · Kaynak
Kim soruyor?
İstemci IP'si, kullanıcı ve bilgisayar adıyla eşlenir. Erişim listesi, istemci başına hız sınırı ve karantina ilk adımda uygulanır.
ACLHız sınırı (IP, /24, /56)IPv6 /64 karantinaAD · Entra kullanıcısı - 02 · İstihbarat
Bilinen kötü mü?
RPZ zone'ları ad, istemci IP'si, cevap IP'si, NSDNAME ve NSIP tetikleyicileriyle denetlenir. Akışlar AXFR/IXFR, TAXII 2.1, MISP ve URL kaynaklarından gelir.
RPZNSDNAME / NSIPTAXII 2.1 · MISPOrtak barındırma alanları korunur - 03 · Politika
Kurum ne diyor?
Kullanıcıya, gruba ve kaynağa göre kural zinciri çalışır. Yapay zekâ kategorizasyonu, SafeSearch, uyar-devam et ve süreli atlama kodları aynı motorda.
KategoriSafeSearchUyar · atlama koduEngelleme sayfası - 04 · Davranış
Şüpheli görünüyor mu?
Yeni kaydedilmiş alan adları, DGA üretimi adlar, DNS tüneli ve rastgele alt alan saldırıları gerçek zamanlı yakalanır.
NRDSözlük DGADNS tüneliRastgele alt alan - 05 · Çözümleme
Cevap doğru mu?
Yerel çözümleyici cevabın imzasını doğrular, kurumun kendi zone'ları doğrudan cevaplanır. Sahte cevap önbelleğe giremez.
DNSSEC doğrulamaYetkili zoneServe-staleDNS64 · ECS - 06 · Kayıt
Ne oldu, kim yaptı?
Her karar kullanıcı adıyla loglanır; pasif DNS, alarm, SOAR/ITSM bileti ve EDR izolasyonu buradan tetiklenir. 5651 arşivi zaman damgasıyla mühürlenir.
Pasif DNSAlarm → SOAREDR izolasyonuRFC 3161
Ayrı ayrı alınan beş ürünün işi, tek platformda.
Çözümleyiciden yetkili DNS'e, DHCP'den web ağ geçidine kadar her katman aynı politika ve aynı log ile yönetilir.
Kötü alan adını, bağlantı kurulmadan durdurun.
Politika motoru, istihbarat akışları ve davranış analizi her sorguda birlikte çalışır.
01 / 06
- Kullanıcı, grup ve kaynak bazlı kural zinciri
- Yapay zekâ ile alan adı kategorizasyonu (Cloud)
- RPZ: qname, client-IP, IP, NSDNAME, NSIP
- Yeni kaydedilmiş alan adlarını (NRD) engelleme
- Sözlük + Markov tabanlı DGA tespiti
- DNS tüneli ve rastgele alt alan saldırısı
- SafeSearch, uyar-devam et, süreli atlama kodu
- Kendi CA'lı HTTPS engelleme sayfası
Dört bileşen. Veri sizde kalır.
Defender'lar trafiğin olduğu yerde çalışır, Manager yönetir ve kaydeder. Cloud yalnızca alan adı istihbaratı ve güncelleme sağlar.
- Windows, macOS, Linux
- LAN'da Defender, dışarıda DoH
- Loglarda oturumdaki kullanıcı adı
- DNS çözümleyici ve güvenlik duvarı
- Yetkili zone, DHCP, SWG, DLP, GSLB
- UDP/TCP 53 · DoT/DoQ 853 · DoH
- Defender'lar Manager'a TLS ile bağlanır
- Şube ve DMZ'deki Defender'lar için tek giriş
- Komut ve loglar şifreli taşınır
- Politika, zone ve DNSSEC imzalama
- Log, rapor ve alarm kurum içinde
- Aktif/pasif HA, sanal IP
- Yapay zekâ kategorizasyonu, WHOIS, GeoIP
- CT ile benzer alan izleme
- Lisans ve güncellemeler
- Manager'a cepten bağlanın
- DNS Firewall, SWG, DHCP ve IPAM ekranları
Tek Defender, gerçek trafikle ölçüldü.
Tek bir Defender sunucusunda dnsperf ile ölçülen kapasite. Kurulumunuzu bu sayılara göre planlayabilirsiniz.
0k qps
Yetkili DNS, kayıpsız
İnternete açık ad sunucusu yükü
0k qps
Çözümleyici, sürekli
Gerçekçi karışık kurum trafiği
0k qps
Yetkili DNS, TCP üzerinden
Uzun ömürlü bağlantılarla tavan
0,0ms
Gecikme (p99)
100k qps yükte, yetkili DNS
Tek Defender ile kapasite planı (8 vCPU)
Ölçüm: tek Defender (8 vCPU, 16 GB), ayrı yük makinesinden dnsperf. Daha yüksek yükte Defender'lar DNS Balance VIP arkasında çoğaltılır.
Denetçi sorduğunda kayıt hazır.
Bakanlıklar dahil kurumlarda çalışan NameDefence, mevzuatın beklediği izi üründe tutar: kim, ne zaman, hangi adı sordu ve ne cevap aldı.
5651 log arşivi
Günlük arşiv RFC 3161 zaman damgası sunucusuyla mühürlenir ve doğrulanabilir.
KVKK
Veri kurumda kalır. Log saklama, erişim ve silme için hazır rapor şablonu.
ISO 27001
A.8.15 kayıt, A.8.16 izleme, A.8.23 web filtreleme gibi kontrollere eşlenmiş rapor.
BDDK
Finans kurumları için bilgi sistemleri yönetmeliğine göre rapor şablonu.
Kimlik
OIDC ve SAML 2.0 ile tek oturum açma; AD/LDAP ve Entra ID grup eşleme.
Anahtar güvenliği
DNSSEC anahtarları HSM'de (PKCS#11); denetim kaydı ve politika sürüm geçmişi.
Sahada nasıl kullanılıyor?
Kamu ve bakanlıklar
İnternete açık yetkili ad sunucusu DNS-Only kipinde, iç istemciler ayrı bir Defender'da tam güvenlik duvarıyla. 5651 arşivi ve kullanıcı bazlı kayıt.
- DNS-Only yetkili sunucu
- DNSSEC + HSM
- 5651 zaman damgası
Kurumsal ağ
Active Directory zone'ları güvenli dinamik güncellemeyle, politikalar AD/Entra gruplarıyla. DHCP parmak izi ağa giren cihazı tanır.
- GSS-TSIG ile AD
- Grup bazlı politika
- SWG + DLP
Finans ve kritik altyapı
Fidye yazılımının C2 sorgusu engellenir, alarm ITSM'e bilet açar, EDR cihazı izole eder. Benzer alan kayıtları CT ile saatler içinde görülür.
- Alarm → ServiceNow/Jira
- CrowdStrike · MDE
- BDDK raporu
Mevcut altyapınızla konuşur.
Kimlik, olay yönetimi, uç nokta ve istihbarat sistemleriyle hazır bağlayıcılar; geri kalanı için REST API ve imzalı webhook.
Kimlik
- Active Directory / LDAP
- Microsoft Entra ID
- OIDC
- SAML 2.0
- Kerberos (GSS-TSIG)
SOAR / ITSM
- ServiceNow
- Jira
- Webhook (HMAC)
EDR
- CrowdStrike Falcon
- Microsoft Defender for Endpoint
Tehdit istihbaratı
- STIX / TAXII 2.1
- MISP
- RPZ (AXFR/IXFR)
- OpenPhish · URLhaus
Log ve izleme
- Syslog / SIEM
- dnstap
- Prometheus metrikleri
- REST API
Geçiş
- BIND zone dosyası
- AXFR içe aktarma
- ISC DHCPD
- Windows DHCP
- MikroTik RouterOS
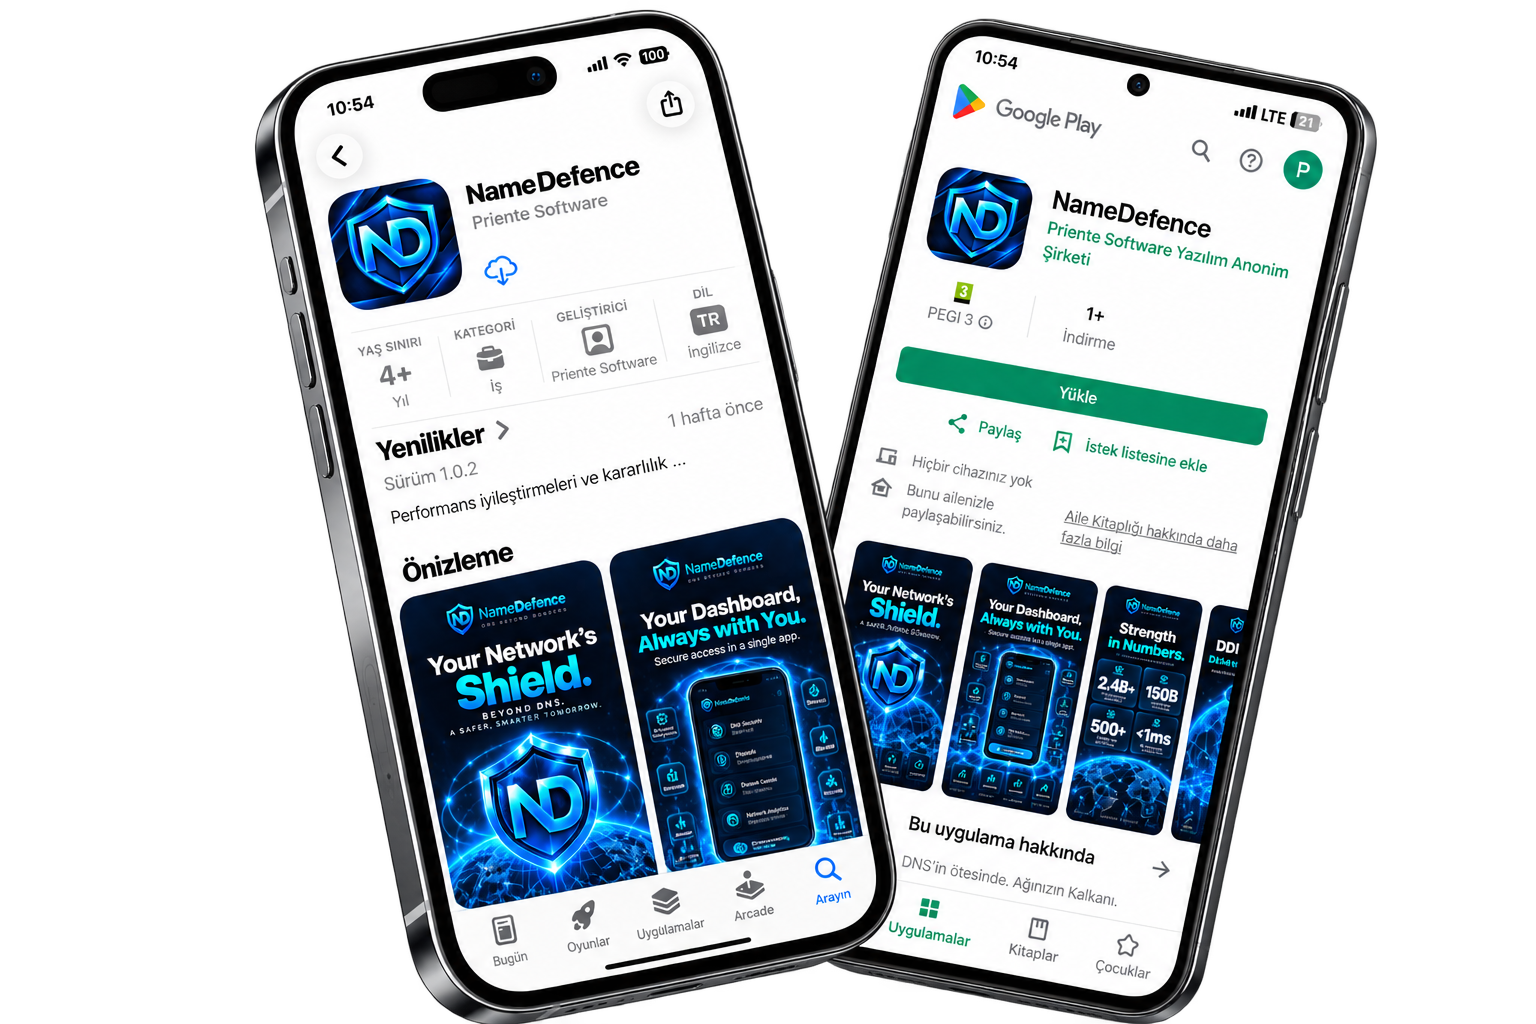
NameDefence artık cebinizde
Bilgisayar olmadan da yönetin
NameDefence panelinize artık bilgisayarınız olmadan mobil cihazınızdan da ulaşabilir, aksiyon alabilirsiniz. iOS ve Android uygulamasıyla sunucunuza bağlanın, DNS Firewall, SWG, DHCP ve IPAM ekranlarını cebinizden açın.
- Panoları ve alarmları her yerden izleyin
- DNS Firewall, SWG, DHCP ve IPAM ekranları
- Kendi Manager sunucunuza bağlanır
Merak edilenler
Hayır. Manager ve Defender kurumun kendi sunucularında çalışır; DNS logları kurumdan çıkmaz. NameDefence Cloud yalnızca alan adı kategorisi, WHOIS, GeoIP, sertifika şeffaflığı izleme, lisans ve güncelleme için kullanılır.
Kendi ağınızda görün.
Ekibimiz kurumunuzun DNS ve DHCP yapısını dinler, laboratuvarınızda ya da test ortamınızda NameDefence'i birlikte kurar.